
Un grupo de ciberdelincuentes tomó el control remoto de los sistemas de refrigeración de más de 500 supermercados de Francia, activando ciclos de descongelación forzada que llevaron la temperatura interior de las góndolas y congeladores hasta los 50 °C. El hecho provocó la pérdida masiva de alimentos, pérdidas millonarias y alertas de seguridad a nivel europeo.
Sabotaje digital en Francia: hackers elevaron a 50 °C sistemas de refrigeración de más de 500 supermercados
Un ataque informático sin precedentes sacudió la infraestructura logística de Francia durante la madrugada del lunes 12 de octubre de 2026
13 de octubre 2026 · 19:25hs
Sabotaje digital en Francia: hackers elevaron a 50 °C sistemas de refrigeración de más de 500 supermercados
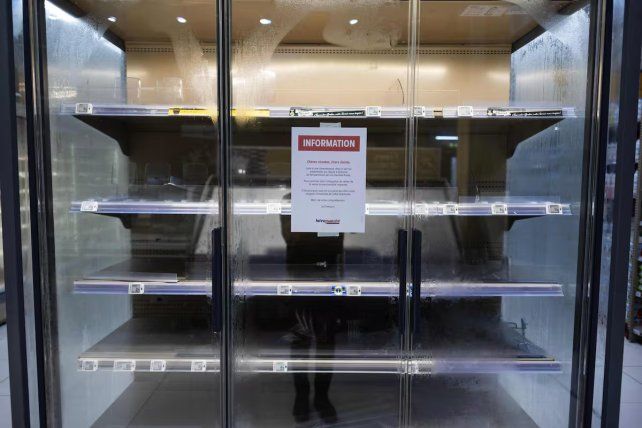
Se ve apocalíptico. No lo es. Francia, 12 de octubre: hackers tomaron el control de los refrigeradores de supermercados, elevando la temperatura a 50 °C. Más de 500 tiendas afectadas (Intermarché, Super U, Carrefour). Cadena de frío rota, toneladas de comida desechada. No es una escasez. Es un ataque dirigido a la cadena de suministro alimentario.
Un golpe directo a la cadena de suministro en Francia
El ataque no buscó el robo de datos financieros ni el secuestro de información (ransomware), sino la interrupción física de la infraestructura crítica. Alrededor de las primeras horas del lunes, trabajadores de cadenas como Intermarché, Coopérative U, Carrefour, E.Leclerc y Monoprix se encontraron con escenas desoladoras: góndolas vacías, heladeras emanando calor extremo y toneladas de carne, lácteos y productos congelados echados a perder por la ruptura total de la cadena de frío.
En algunos establecimientos, la constante sobrecarga de las resistencias mecánicas para elevar la temperatura provocó sobrecalentamiento de motores y pequeños incendios que requirieron la intervención de los bomberos.

La falla técnica: software industrial vulnerado
Según las primeras investigaciones de la Agencia Nacional de Seguridad de los Sistemas de Información de Francia (ANSSI), el punto de entrada para los atacantes fueron los controladores industriales de refrigeración de la firma danesa Danfoss (modelos como AK-SM800 y AK-SC355).
Estos dispositivos, encargados de monitorear y regular la temperatura a distancia mediante sensores IoT (Internet de las Cosas), contaban con vulnerabilidades en firmwares obsoletos y configuraciones de acceso remoto deficientes, lo que permitió a los ciberdelincuentes tomar el mando centralizado de cientos de unidades de forma simultánea.
Reacciones e investigación internacional
El Primer Ministro francés, Sébastien Lecornu, ordenó una investigación de urgencia coordinada con organismos de ciberseguridad europeos, mientras la Fiscalía de París abrió una causa penal por sabotaje a infraestructuras críticas.
"Atacar equipos esenciales para la conservación de alimentos y el abastecimiento de la población es un hecho de extrema gravedad y sin antecedentes", declaró Dominique Schelcher, director ejecutivo de Coopérative U.
Las autoridades de seguridad informática advirtieron que este incidente marca un peligroso punto de inflexión: la transición del ciberdelito enfocado en el robo de datos hacia el sabotaje físico de suministros vitales, demostrando la fragilidad de la tecnología industrial conectada a red.
Noticias relacionadas
Alarma en Estados Unidos por el avance del sarampión: casi 3.900 contagios y muertes confirmadas
Un científico belga ganó el Nobel de Física por un megatelescopio que detecta neutrinos en la Antártida
Bolsonaro arrasó en Santa Catarina, donde superó a Lula por 41,6 puntos